Organisationen & Resource Groups
Organisationen fungieren als übergeordnete Verwaltungseinheit in Codesphere und repräsentieren dein Unternehmen oder deine Geschäftseinheit als Ganzes.
Während Resource Groups Sammlungen tatsächlicher Ressourcen und aller Tools zur Interaktion mit ihnen sind, bietet die Organisations-Ebene einen einheitlichen Governance-Rahmen über alle Resource Groups hinweg. Sie bietet einen zentralen Überblick und Kontrolle darüber, wer Zugriff auf welche Bereiche der Unternehmensressourcen hat.
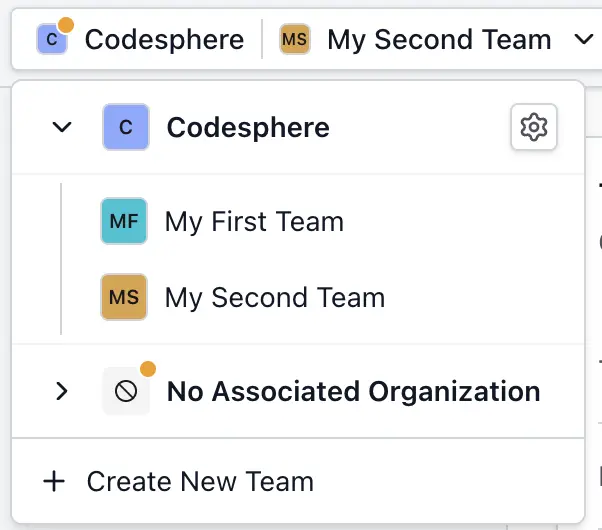
Verwaltung deiner Organisation
Der Zugriff in Codesphere ist strikt hierarchisch aufgebaut, um Sicherheit und einfache Verwaltung zu gewährleisten.
- Organization Owner: Hat vollständige Sichtbarkeit und administrative Kontrolle über die gesamte Organisation. Owner können Nutzer in die Organisation einladen, alle zugehörigen Resource Groups überwachen und übergeordnete Infrastruktur sowie Einstellungen auf Organisationsebene verwalten. Alle Resource Groups innerhalb der Organisation erscheinen automatisch mit Admin-Zugriff in der Resource-Group-Liste eines Owners – eine explizite Mitgliedschaft in der Resource Group ist nicht erforderlich. Ist ein Owner zusätzlich explizites Mitglied einer Resource Group mit einer bestimmten Rolle, hat diese Rolle Vorrang und es wird kein doppelter Eintrag erstellt.
- Resource Group Admin: Hat administrative Kontrolle, die strikt auf eine bestimmte Resource Group beschränkt ist. Admins können Ressourcen auf Resource-Group-Ebene verwalten und bestehende Organisationsmitglieder ihrer Resource Group zuweisen.
- Resource Group Member: Hat rollenbasierten Zugriff auf bestimmte Workspaces und Landscapes innerhalb der zugewiesenen Resource Group, wodurch sie Anwendungen entwickeln und deployen können.
Welche Aktionen die einzelnen Rollen ausführen können und wie Rollen bis auf einzelne Workspaces vererbt werden, erfährst du unter Access Management.
Nutzerverwaltung & Einladungen
Um eine strikte Zugriffskontrolle zu gewährleisten, erfolgt die Nutzerverwaltung top-down:
- Zentralisierte Einladungen: Nutzer müssen zunächst in die Organisation eingeladen werden.
- Zuweisung zu Resource Groups: Sobald ein Nutzer Organisationsmitglied ist, kann er einer oder mehreren Resource Groups innerhalb dieser Organisation zugewiesen werden.
- Sicheres Offboarding: Diese Struktur macht On- und Offboarding äußerst sicher. Das Entfernen eines Nutzers aus der Organisation widerruft sofort und zuverlässig dessen Zugriff auf alle Resource Groups, denen er angehörte.
- Eine Organisation verlassen: Mitglieder können eine Organisation über die Schaltfläche Leave Organization auf der Seite "Members" selbst verlassen. Bist du der einzige Owner, musst du zunächst die Owner-Rolle einem anderen Mitglied zuweisen, bevor du die Organisation verlassen kannst.